Что такое NGWF?
Полный гид по межсетевым экранам нового поколения
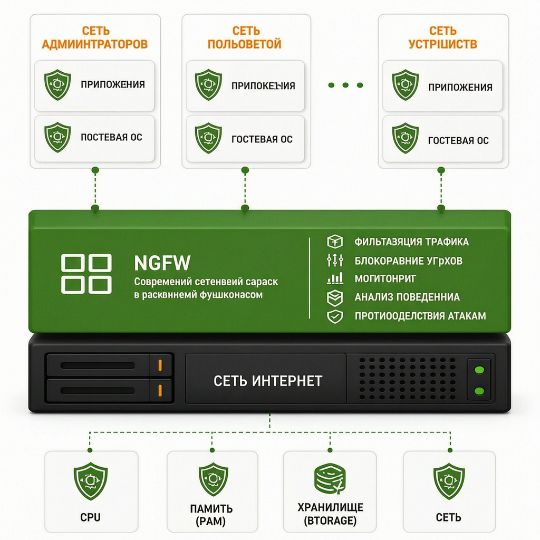
NGFW (Next-Generation Firewall) — это межсетевой экран нового поколения, который объединяет традиционные функции файрвола (фильтрация пакетов, NAT, VPN) с расширенными возможностями: глубокой инспекцией трафика на уровне приложений (L7), системой предотвращения вторжений (IPS), контролем приложений и защитой от современных угроз.
История развития: от пакетных фильтров до NGFW
Эволюция файрволов — это постоянная гонка вооружений между специалистами по безопасности и злоумышленниками. Понимание этой эволюции помогает осознать, почему NGFW — это не просто маркетинговый термин, а закономерный этап развития.
Первое поколение: пакетные фильтры (конец 1980-х)
Считается, что первое поколение файрволов в 1989 году продемонстрировала компания DEC. Это были простые устройства, которые делили пакеты на «разрешённые» и «запрещённые» по IP-адресам и портам. Они не «понимали» контекст соединения и не анализировали содержимое трафика.
Второе поколение: Stateful Inspection (середина 1990-х)
Ключевой прорыв произошёл в 1994 году, когда компания Check Point представила FireWall-1 — первый коммерческий файрвол с технологией Stateful Inspection (проверкой состояния сессий). В отличие от примитивных пакетных фильтров, файрвол «запоминал» контекст соединений и принимал решения на основе состояния сессии. Это был революционный шаг, который сделал Check Point доминирующим игроком на рынке на все 1990-е годы.
Третье поколение: появление UTM (начало 2000-х)
В начале 2000-х появилась концепция UTM (Unified Threat Management) — «всё в одном»: файрвол, антивирус, IPS, фильтрация контента. Однако у UTM был серьёзный недостаток: все модули работали последовательно, что при больших нагрузках приводило к значительным задержкам.
Четвёртое поколение: рождение NGFW (2009)
В 2009 году аналитическая компания Gartner опубликовала исследование «Defining the Next-Generation Firewall» и официально ввела термин NGFW. Ключевое требование Gartner: NGFW должен работать на уровне приложений (L7), а не только на сетевом уровне.
В том же 2009 году компания Palo Alto Networks, основанная бывшим инженером Check Point, предложила архитектуру, где контроль приложений (App-ID) был встроен в ядро с самого начала. Это позволило им занять нишу, которую Check Point с её огромной кодовой базой не могла быстро закрыть.
Пятое поколение: NGFW сегодня
Современные NGFW — это уже не просто файрволы с IPS. Они интегрируются с облачными платформами угроз (Threat Intelligence), используют машинное обучение для обнаружения аномалий, поддерживают Zero Trust Network Access (ZTNA) и становятся ключевым элементом архитектуры SASE (Secure Access Service Edge). Российские NGFW активно развиваются и уже составляют конкуренцию мировым лидерам.
Ключевые функции NGFW
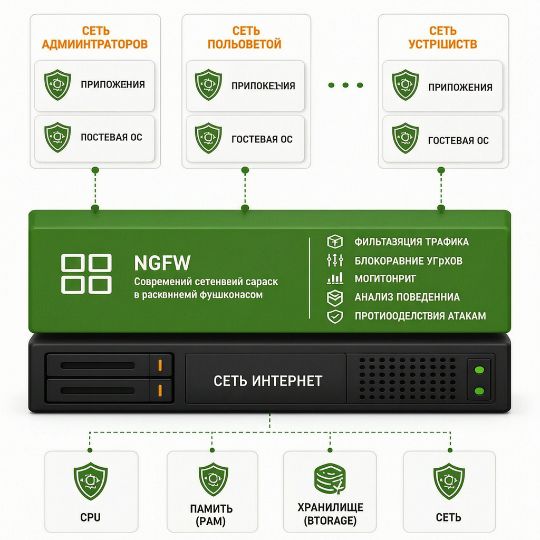
Чем NGFW отличается от традиционного файрвола и UTM? Этот вопрос — один из самых частых. Чем отличается NGFW от UTM и традиционного файрвола — ключевое различие в уровне анализа и производительности.
Кому и зачем нужен NGFW?
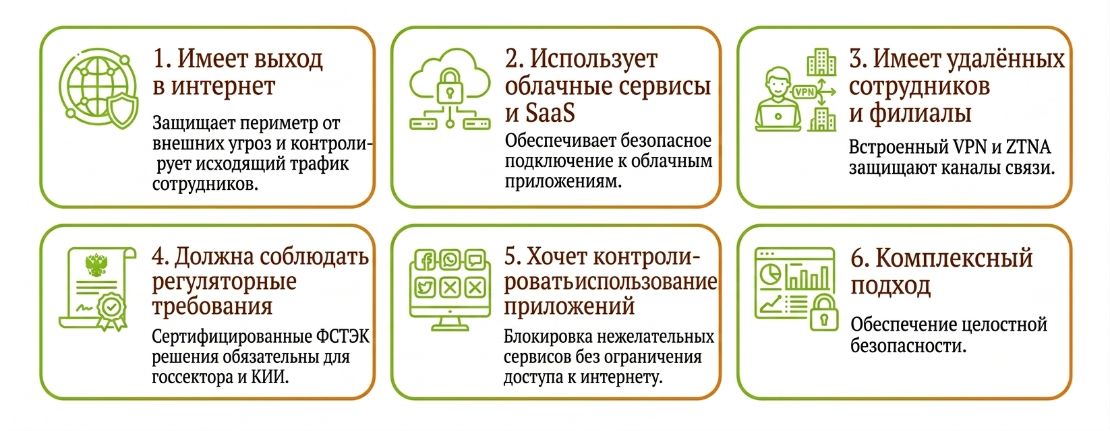
NGFW — это must-have для любой компании, которая:
NGFW на российском рынке
Объём рынка
Российский рынок NGFW активно растёт. По итогам 2025 года он увеличился на 17%, достигнув отметки в 54 млрд рублей. По оценкам «Коммерсантъ», рынок может составить около 60 млрд рублей.
Российский рынок NGFW активно растёт. По итогам 2025 года он увеличился на 17%, достигнув отметки в 54 млрд рублей. По оценкам «Коммерсантъ», рынок может составить около 60 млрд рублей.
В 2026 году российский рынок NGFW преодолел этап срочного импортозамещения и вступил в фазу зрелого выбора: заказчиков интересует не просто замена ушедших вендоров, а функциональность и производительность. Пик импортозамещения в сегменте NGFW пришёлся на 2025–2026 годы.
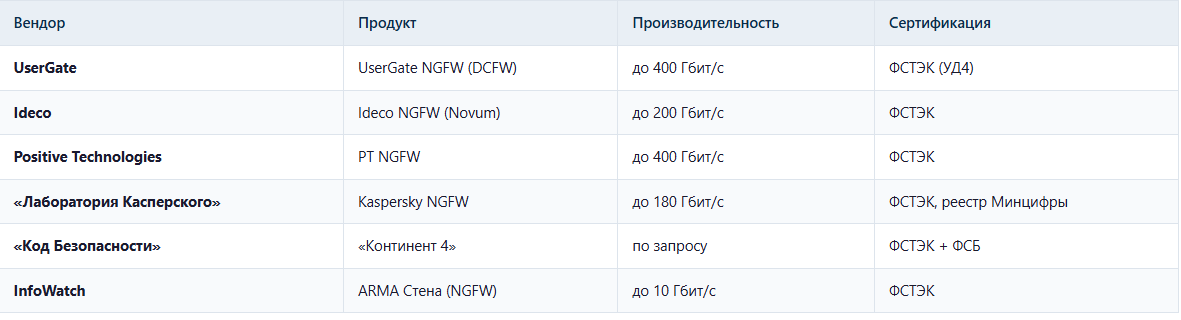
Основные российские вендоры
Часто задаваемые вопросы
Что такое NGFW простыми словами?
NGFW (Next-Generation Firewall) — это «умный» межсетевой экран, который не просто фильтрует трафик по IP-адресам и портам, а понимает, какие приложения используют пользователи, и может блокировать только опасные действия, не мешая работе легитимных сервисов. NGFW — это просто современная эволюция файрвола для борьбы с современными угрозами.
Чем NGFW отличается от обычного файрвола?
Обычный файрвол работает на сетевом уровне (L3–L4) и фильтрует трафик по IP-адресам и портам. NGFW работает на прикладном уровне (L7), распознаёт приложения, интегрирован с IPS, поддерживает SSL-инспекцию и идентификацию пользователей.
Чем NGFW отличается от UTM?
UTM — это «всё в одном» для малого бизнеса с последовательной обработкой модулей, что снижает производительность при больших нагрузках. NGFW — высокопроизводительное решение для среднего и крупного бизнеса с глубокой инспекцией трафика и масштабируемостью. Чем отличается NGFW от UTM — ключевое различие в производительности и архитектуре.
Кому нужен NGFW?
Любой компании, у которой есть выход в интернет, удалённые сотрудники, облачные сервисы или требования регуляторов по защите информации. Особенно актуален для госсектора, КИИ, финансового сектора и промышленности.
Какие российские NGFW есть на рынке?
Основные российские вендоры: UserGate (UserGate NGFW DCFW), Ideco (Ideco NGFW Novum), Positive Technologies (PT NGFW), «Лаборатория Касперского» (Kaspersky NGFW), «Код Безопасности» («Континент 4»), InfoWatch (ARMA Стена). Сравнение российских NGFW помогает выбрать оптимальное решение под задачи бизнеса.
Сколько стоит NGFW?
Стоимость зависит от вендора, модели, производительности и количества лицензий. Цены варьируются от нескольких сотен тысяч рублей для младших моделей до миллионов для флагманских решений для ЦОД.
Как выбрать NGFW для компании?
Оцените масштаб (количество пользователей и трафик), необходимые функции (IPS, VPN, контроль приложений), требования регуляторов (ФСТЭК) и бюджет. Наши инженеры помогут с выбором — оставьте заявку на консультацию. Выбор NGFW — ответственное решение, и мы помогаем сделать его правильно.
Нужен ли NGFW для малого бизнеса?
Для малого бизнеса с небольшим трафиком может быть достаточно UTM-решения. Однако если компания работает с чувствительными данными, имеет удалённых сотрудников или планирует рост, NGFW обеспечит лучшую защиту и масштабируемость.
