Тестирование на проникновение (пентест) — проверьте, насколько далеко сможет зайти злоумышленник
Пентест — это контролируемая проверка защищённости вашего бизнеса. Мы моделируем действия реального хакера, чтобы выяснить, сможет ли он взломать ваш сайт, VPN, веб-приложение или проникнуть во внутреннюю сеть. Результат — не просто список уязвимостей, а готовый сценарий атаки и план защиты.
Услуги пентеста позволяют посмотреть на ресурсы компании глазами злоумышленника и понять:
- какие слабые места он обнаружит;
- сможет ли воспользоваться найденной уязвимостью;
- сможет ли получить доступ к корпоративным системам;
- остановится ли атака на внешнем сервисе или пойдёт дальше.
Результат для руководителя: «Какой реальный сценарий кибератаки возможен против нашей компании и что исправлять в первую очередь?»
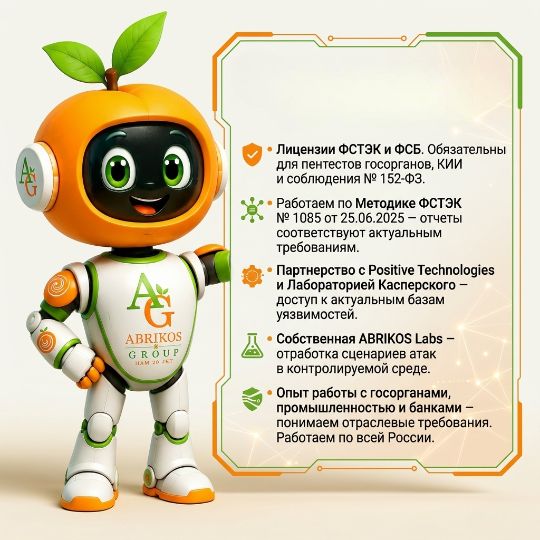
✅ Лицензия ФСТЭК России (пункты «б» и «е»)
✅ Соблюдаем Методику ФСТЭК №1085 от 25.06.2025
✅ Собственная ABRIKOS Labs для пилотирования
Зачем компании проводить пентест?
Тестирование на проникновение — это контролируемая проверка того, насколько реально злоумышленник может использовать уязвимости информационных систем компании.
В отличие от обычного автоматического сканирования, пентест позволяет определить практическую опасность недостатков для бизнеса.
Что получает руководство компании:
- понимание наиболее опасных сценариев атаки;
- перечень уязвимых внешних ресурсов;
- оценку того, какие недостатки действительно могут привести к компрометации;
- приоритеты устранения проблем и рекомендации для ИТ- и ИБ-подразделений.
ВЫБЕРИТЕ УРОВЕНЬ ПРОВЕРКИ ПОД ВАШИ ЗАДАЧИ
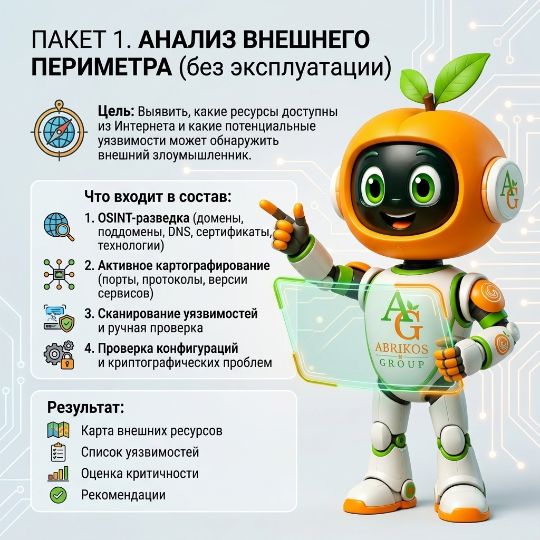
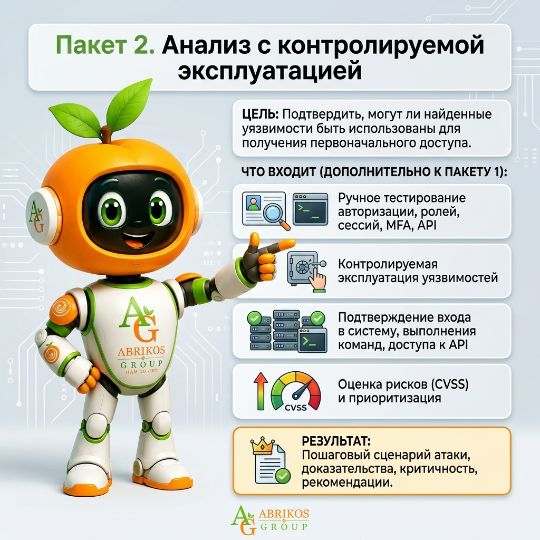
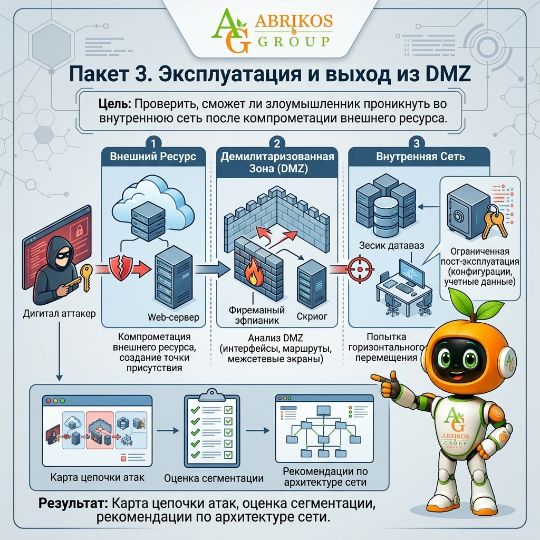
Таблица выбора пакета по задаче
| Задача бизнеса | Рекомендуемый пакет | |
| Понять, какие системы компании видны из Интернета | Пакет 1 | |
| Найти внешние уязвимости и ошибки конфигурации | Пакет 1 | |
| Проверить VPN, RDP или веб-сервисы без проникновения | Пакет 1 | |
| Понять, можно ли реально воспользоваться уязвимостями | Пакет 2 | |
| Подтвердить возможность первоначального доступа | Пакет 2 | |
| Проверить, может ли взлом внешней системы привести к дальнейшему развитию атаки | Пакет 3 | |
| Полностью проверить внутреннюю сеть или Active Directory | Внутренний пентест (отдельная услуга) | |
| Проверить защищённость веб-приложения или API с бизнес-логикой | Web/API-пентест (отдельная услуга) |
Дополнительные виды пентеста
Web / API-пентест
Для чего: проверка веб-приложений и API с развитой бизнес-логикой.
Что проверяем: аутентификацию, авторизацию, сессии, MFA, IDOR, SQL-инъекции, XSS, SSRF, XXE, загрузку файлов, бизнес-логику.
Срок: от 12 часов до 2–4 недель (зависит от сложности).
Внутренний пентест
Для чего: проверка внутренней инфраструктуры, Active Directory, сегментации.
Что делаем: инвентаризация узлов, анализ AD, повышение привилегий, горизонтальное перемещение.
Срок: от 2 до 6 недель.
Социальная инженерия
Для чего: проверка сотрудников на устойчивость к фишингу, вишингу, СМС-атакам.
Что оцениваем: переходы по ссылкам, ввод данных, скорость реакции ИТ/ИБ.
Срок: от 1 до 5 недель.
Как мы проводим пентест: методология и форматы
Область проверки (внешний периметр)
- публичные IP-адреса, домены, поддомены;
- веб-приложения, API;
- VPN, RDP, VDI, SSH;
- почтовые системы, webmail, SSO;
- административные панели, облачные сервисы;
- пограничное сетевое оборудование.
Форматы тестирования (Black / Grey / White box)
| Формат | Исходная информация | Особенность | |
| Black box | Название компании, IP, домены, разрешение на работы | Максимально приближен к внешнему нарушителю | |
| Grey box | Учётная запись, тестовый аккаунт, VPN, документация API | Глубже исследует отдельные механизмы | |
| White box | Архитектурные схемы, конфигурации, исходный код, админ-доступ | Самая полная проверка |
Наличие административной учётной записи само по себе не делает тест White box — важна полнота информации.
Что влияет на сроки
- количество и сложность сервисов;
- домены, поддомены;
- наличие VPN, RDP, VDI, SSO;
- API, роли, MFA;
- бизнес-логика веб-приложений;
- DMZ-сегменты, сетевые маршруты;
- средства защиты (WAF);
- ограничения по времени и согласованиям.
Результат услуги (модель рисков)
Актив → уязвимость → способ эксплуатации → получаемый доступ → возможное развитие атаки → влияние на бизнес → рекомендации.
Возможности и границы пентеста
| Специалист может | Пентест не гарантирует | |
| Найти внешние активы и сервисы | Обнаружение всех уязвимостей | |
| Обнаружить известные уязвимости | Успешное проникновение | |
| Проверить аутентификацию, веб-приложения, API | Обязательный выход из DMZ | |
| Контролируемо эксплуатировать уязвимости | Отсутствие неизвестных уязвимостей | |
| Подтвердить первоначальный доступ | Абсолютную защищённость |
Ответы на частые вопросы
Чем пентест отличается от аудита безопасности?
можно ли реально использовать
уязвимости для проникновения — это практическая проверка.
Какова стоимость пентеста?
Что будет, если вы не найдёте критических уязвимостей?
Не нарушит ли пентест работу моих систем?
Какие данные будут в отчёте?
Можете ли вы провести пентест для госоргана или КИИ?
Какой формат тестирования выбрать (Black/Grey/White box)?
Работаете ли вы в других городах?
Готовы проверить защищённость вашей компании?
Оставьте заявку, и мы:
- бесплатно проанализируем ваш внешний периметр (прескрининг);
- поможем выбрать подходящий пакет услуг пентеста;
- рассчитаем точную стоимость пентеста и сроки;
- предоставим КП за 1 рабочий день.
