Управление уязвимостями (Vulnerability Management): защита ИТ‑инфраструктуры
С 2022 года российский рынок информационной безопасности кардинально изменился. Крупнейшие западные вендоры — Tenable, Qualys, Rapid7, Nexpose и другие — ушли из России, прекратив поставки лицензий, техническую поддержку и выпуск обновлений для своих систем управления уязвимостями.
Российские реалии: время отечественных решений
Ключевые нормативные акты, которые необходимо учитывать:
Указ:
- №166 (30.03.2022) Запрет на закупку иностранного ПО для значимых объектов КИИ
- №250 (01.05.2022) С 1 января 2025 года — отказ от использования СЗИ из недружественных стран
- №500 (13.06.2024) Ужесточение требований к использованию иностранных СЗИ
Сегодня на рынке представлен широкий спектр отечественных систем управления уязвимостями, которые успешно заменяют ушедшие западные аналоги. Мы готовы помочь с внедрением любого из них, но в основном портфеле подробно описываем те решения, которые чаще всего выбирают наши клиенты.
Решения для управления уязвимостями в портфеле ABRIKOS Group
Лидер российского рынка управления уязвимостями с долей 71% по итогам 2024 года. Обеспечивает полный цикл: от инвентаризации до контроля устранения. Первая система VM с элементами ИИ в реестре ПО РФ.
- База знаний > 94 000 уязвимостей.
- Информация о трендовых уязвимостях поступает в течение 12 часов.
- Режимы сканирования black/white box.
- Готовые интеграции с SIEM и SOC.
Эволюция от сканера к полноценной платформе управления уязвимостями. Позволяет не только находить, но и управлять процессом от начала до конца. Включена в Единый реестр российского ПО Минцифры.
- Гибкая система политик для автоматизации реагирования.
- Иерархия активов по департаментам и филиалам.
- Базы уязвимостей обновляются каждые 6 часов.
- Открытый API для гибкой интеграции.
- Ключевые запросы: HScan VM, HScan управление уязвимостями, Крайон HScan, HScan VM купить
Новое решение, объединяющее глобальную экспертизу и комплексный подход. Коммерческий запуск в России — июль 2025 года.
- База знаний содержит сведения более чем о 370 000 уязвимостей
- Более 600 правил для проверки ИТ‑активов на соответствие отраслевым стандартам.
- Глубокая интеграция с Kaspersky Security Center.
- Открытый API для интеграции с существующей инфраструктурой.
Модульная платформа — лидер международного рейтинга SPARK Matrix 2025: Exposure Management. Сочетает VM, сканирование, управление рисками и комплаенс.
- Low-code конструкторы для настройки без программирования.
- Встроенный ИИ для приоритизации на основе реальных угроз.
- Готовые сценарии для регуляторных требований.
- Интеграция с модулями управления конфигурациями (SPC) для оценки соответствия стандартам CIS Benchmark.
Платформа с гибкой архитектурой и конструктором сущностей. Используется как технологическая основа для сервиса Solar VM (ГК «Солар»). Включена в реестр отечественного ПО.
- Гибкая настройка процессов без программирования.
- Автоматизация реагирования на основе сценариев.
- Интеграция с SIEM‑системами и SOAR.
- Встроенный модуль сканирования.
Другие решения на рынке управления уязвимостями
| Решение | Разработчик | Специализация | |
| AlphaSense SYMBIOTE | Alpha Systems | VM + управление активами (AM) + EASM. Поддержка Docker, Kubernetes, облаков | |
| ScanFactory VM | ScanFactory | EASM внешнего периметра + внутреннее сканирование | |
| Сканер‑ВС 7 | НПО «Эшелон» | Сертификат ФСТЭК № 2204, подсистема управления активами |
Отдельно о бесплатном сканере ФСТЭК – ScanOVAL
ScanOVAL — бесплатный инструмент, разработанный по инициативе ФСТЭК. Однако он имеет серьёзные ограничения:
- Только сканирование — нет полноценного процесса управления уязвимостями: отсутствует инвентаризация активов, приоритизация, планирование устранения и мониторинг.
- Ограниченная база — проверка ведётся только по БДУ ФСТЭК, без учёта CVE и других источников.
- Ручная обработка результатов — нет автоматической приоритизации, интеграции с SIEM, формирования отчётности для регуляторов.
- Отсутствие поддержки и гарантированных обновлений.
Услуги по управлению уязвимостями от ABRIKOS Group
Подбор и внедрение VM «под ключ»
Мы проводим обследование вашей ИТ‑инфраструктуры и текущих процессов ИБ, подбираем оптимальное решение (MaxPatrol VM, HScan VM, Kaspersky VM, R‑Vision VM, RedCheck или другое) с учётом бюджета, масштаба и отраслевой специфики. Затем устанавливаем, настраиваем, интегрируем с SIEM, SOC и другими системами, обучаем вашу команду и передаём решение в промышленную эксплуатацию. В результате вы получаете полностью настроенный процесс управления уязвимостями, который работает автоматически и даёт понятные отчёты.
Обследование и сканирование уязвимостей
Мы сканируем внешний периметр, внутреннюю сеть и веб‑приложения, анализируем результаты и формируем детальный отчёт с приоритизацией рисков. Даём рекомендации по устранению уязвимостей и при необходимости проводим повторное сканирование для проверки закрытия. Это разовая услуга для тех, кто хочет получить объективную картину своей безопасности без долгосрочных обязательств.
Сопровождение и мониторинг (пост‑внедрение)
После внедрения мы остаёмся на связи: помогаем с обновлением баз, настройкой политик, интерпретацией результатов. Проводим регулярные сканирования, формируем отчётность для руководства и регуляторов, консультируем вашу ИБ‑команду по сложным вопросам. Эта услуга идеально подходит для компаний, которые уже внедрили VM, но хотят повысить эффективность процесса.
Реальные кейсы внедрения систем управления уязвимостями
Кейс 1
MaxPatrol VM: Служба финансового уполномоченного (АНО «СОДФУ»)
Отрасль: финансовый сектор / госрегулирование. Службе, учреждённой Банком России, требовалось выстроить полный цикл управления уязвимостями и ускорить реагирование с учётом требований ФСТЭК, 152‑ФЗ, КИИ. Внедрили MaxPatrol VM. В результате выстроен процесс от выявления до устранения, в планах — модуль host compliance control.
Кейс 2
Security Vision VM: Правительство Республики Татарстан
Отрасль: государственное управление. Требовалось создать централизованную систему автоматизации ИБ для защиты государственных информационных систем в правительственном ЦОД. Развернули платформу Security Vision (SOAR, AM, VM, НКЦКИ). Время реагирования сократилось с часов до минут, обеспечено прозрачное взаимодействие с более чем 20 министерствами и ведомствами, настроена автоматическая передача инцидентов в НКЦКИ.
Кейс 3
R‑Vision VM: сеть магазинов «5 элемент» (компания «Патио»)
Отрасль: ритейл / распределённая сеть. Требовалось централизовать управление уязвимостями в распределённой ИТ‑инфраструктуре. Внедрили R‑Vision VM. Создан единый управляемый процесс, охвачено более 18 000 активов.
Часто задаваемые вопросы об управлении уязвимостями
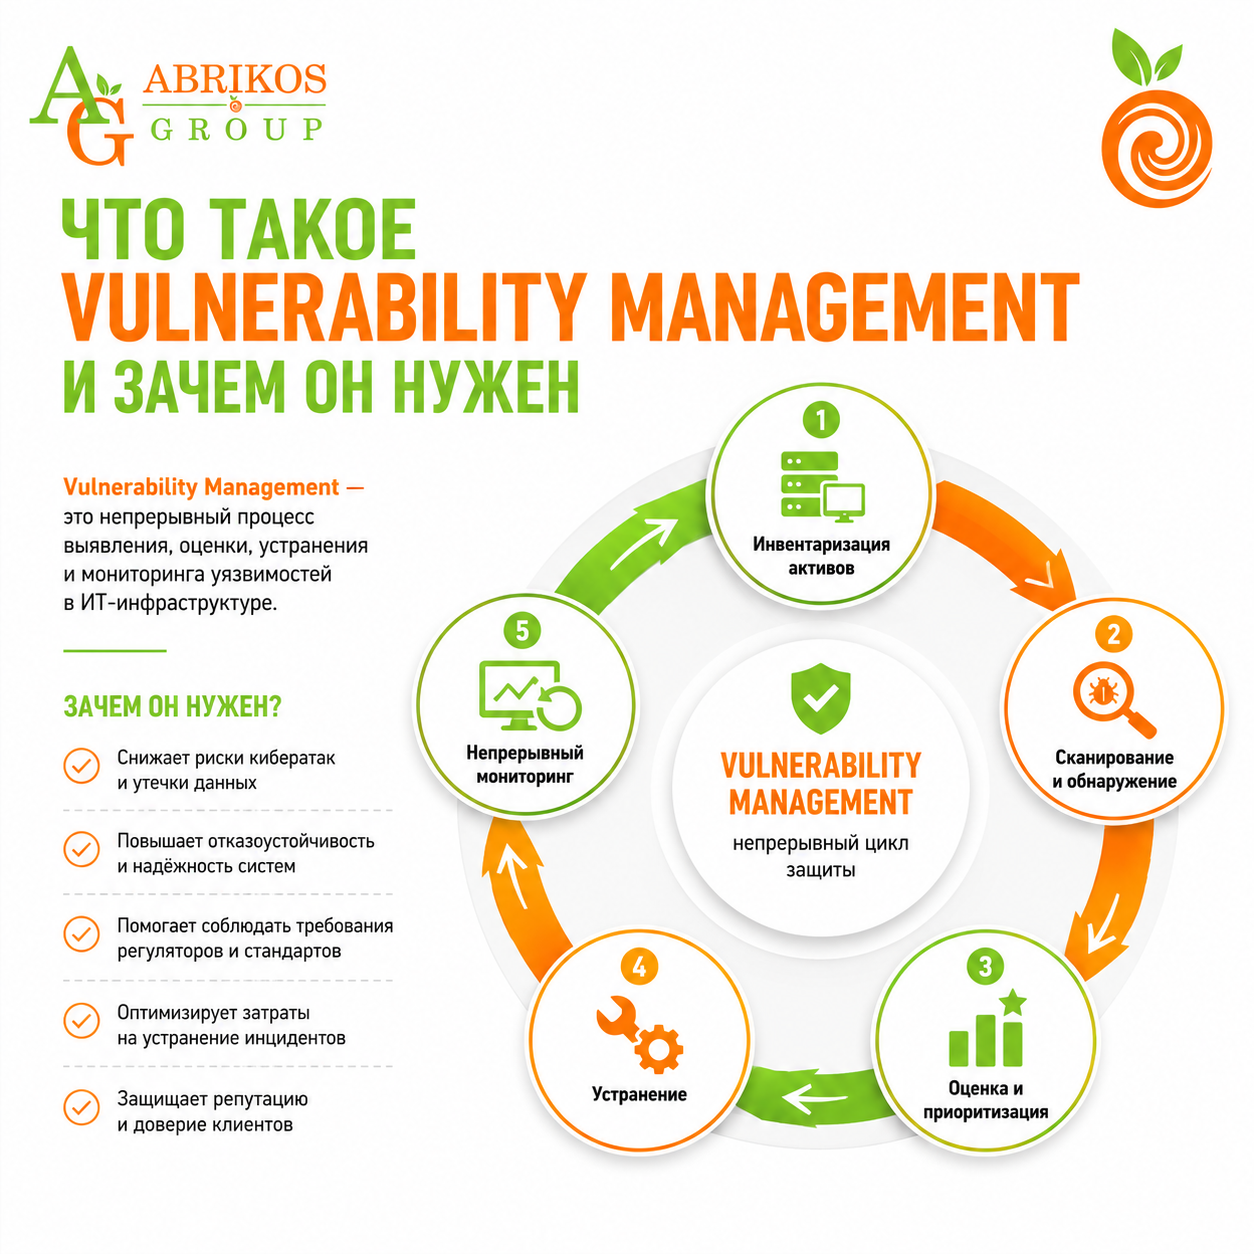
Что такое управление уязвимостями (Vulnerability Management)?
Чем VM отличается от сканера уязвимостей?
Почему нельзя использовать зарубежные решения (Tenable, Qualys, Rapid7)?
Какие решения VM вы рекомендуете для российского бизнеса?
Какие ещё есть решения на рынке управления уязвимостями?
Сколько стоит внедрение управления уязвимостями?
Как быстро внедряется VM?
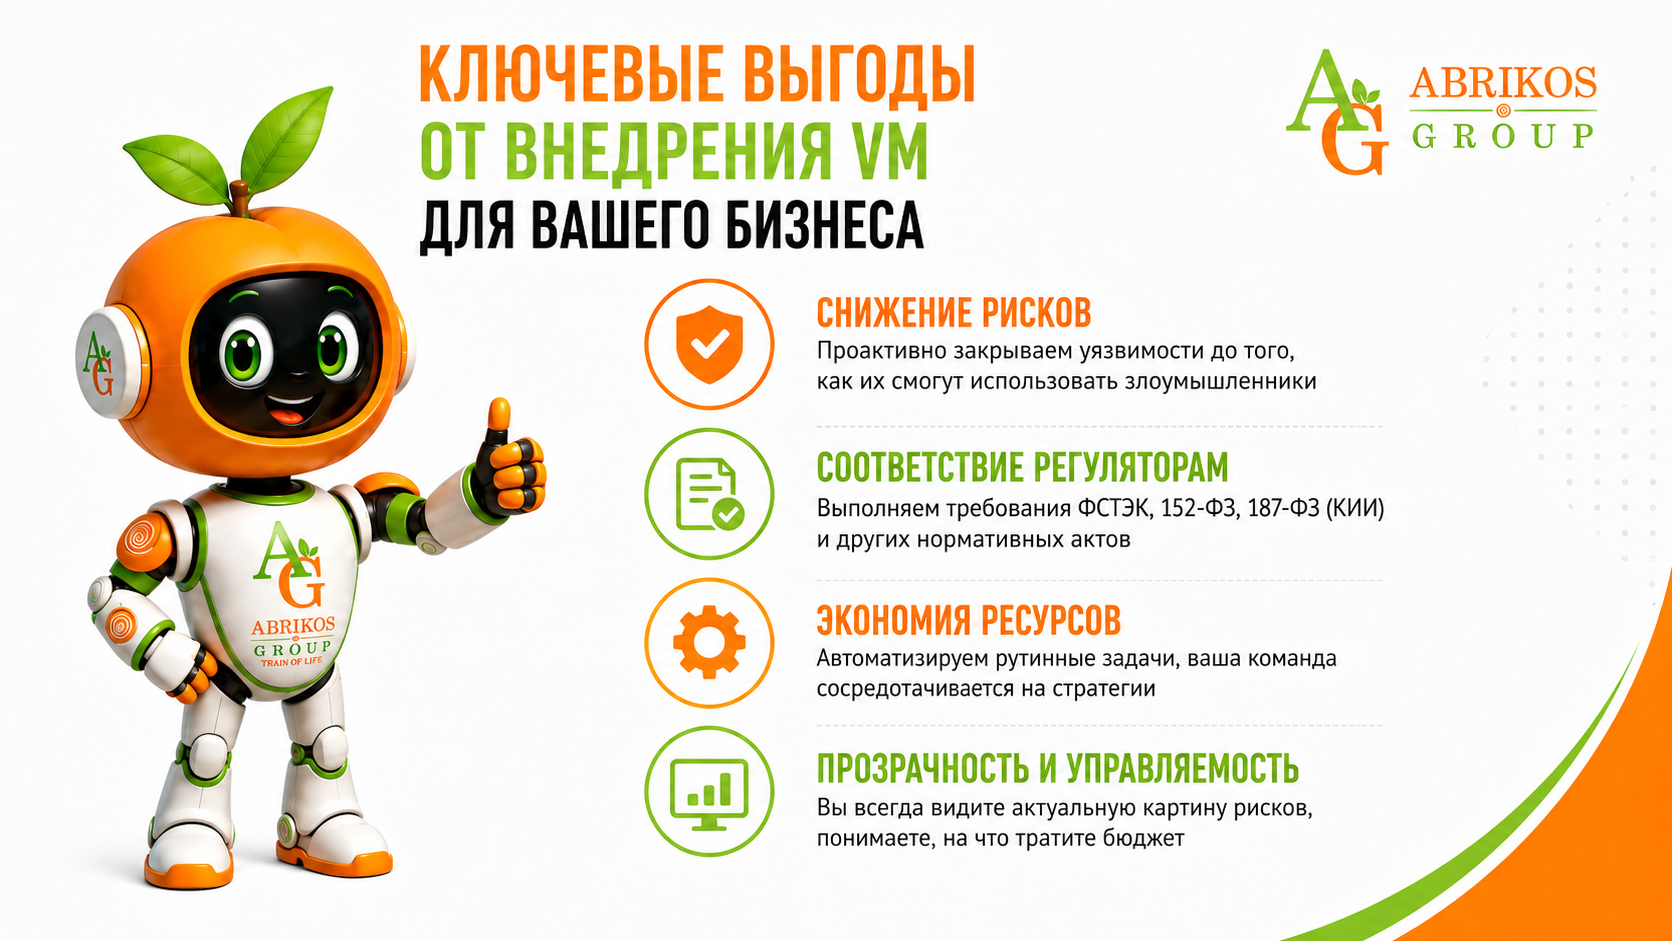
Какие нормативные требования важны при внедрении VM?
Управление уязвимостями — это инвестиция в бизнес‑непрерывность, репутацию и доверие клиентов. Начните выстраивать системную защиту уже сегодня
Закажите консультацию по управлению уязвимостями прямо сейчас. Наши эксперты бесплатно проанализируют вашу текущую ситуацию, подберут оптимальное решение и подготовят коммерческое предложение.
