Аудит системы резервного копирования — оценка рисков и готовности к восстановлению данных
Аудит системы резервного копирования — это комплексная диагностика вашей СРК, которая выявляет скрытые проблемы (повреждённые копии, нереалистичные RPO/RTO), оценивает соответствие регуляторным требованиям (ФСТЭК, 152-ФЗ, Приказ №117) и даёт дорожную карту для импортозамещения и повышения надёжности. Это первый обязательный шаг перед переходом на российские СРК.
Abrikos Group проводит профессиональный аудит резервного копирования для компаний любого размера. Мы проверяем не только технические настройки, но и организационные процессы, регламенты, соответствие требованиям регуляторов и реальную возможность восстановления данных.
Что такое аудит системы резервного копирования и зачем он нужен?
Аудит системы резервного копирования и восстановления данных — это комплексное обследование, которое позволяет объективно оценить состояние вашей СРК, выявить риски и определить направления для улучшения. Без аудита вы рискуете обнаружить, что восстановление данных невозможно в критический момент.
⚠️ Выявление «тихих» проблем
Резервные копии могут создаваться, но быть повреждёнными или неполными. Проверка целостности резервных копий выявляет такие проблемы до того, как они приведут к потере данных.
📈 Оценка реальных
RPO/RTO Проверяем, соответствуют ли фактические показатели заявленным бизнес-требованиям. Проверка RPO и RTO — ключевой элемент аудита.
🔒 Соответствие регуляторам
Проверяем, соответствует ли СРК требованиям ФСТЭК, 152-ФЗ, 187-ФЗ и Приказа ФСТЭК №117. Аудит соответствия СРК требованиям — обязательная часть для госсектора и КИИ.
🔄 Основа для импортозамещения
Оцениваем зависимость от зарубежных вендоров (Veeam, Veritas, CommVault) и формируем дорожную карту импортозамещения СРК.
💰 Оптимизация затрат
Выявляем неэффективные процессы и избыточные расходы на хранение и лицензирование.
🛡️ Подготовка к кибератакам
Проверяем защищённость резервных копий от шифровальщиков и других угроз.
Кому и когда нужен аудит СРК?
Аудит системы резервного копирования необходим практически любой организации, которая хранит критичные данные и хочет быть уверенной в их сохранности.
Кому нужен аудит
- Компаниям, которые используют зарубежные СРК (Veeam, Veritas, CommVault) и планируют импортозамещение — аудит импортозамещения СРК поможет оценить масштаб работ
- Организациям, которые не уверены в надёжности своих резервных копий
- Компаниям, столкнувшимся с инцидентами — сбоями, атаками шифровальщиков, потерей данных
- Предприятиям, которые готовятся к сертификации или проверке регуляторами
- Организациям, которые не проводили аудит более 2 лет — за это время инфраструктура могла существенно измениться
- Государственным организациям и предприятиям, на которые распространяется действие Приказа ФСТЭК №117
- Масштабные изменения в ИТ-инфраструктуре
- Перед внедрением новой СРК или миграцией с зарубежного решения
- После инцидентов с потерей данных или атак шифровальщиков
- При подготовке к проверкам регуляторов
- При смене ИТ-руководства или стратегии развития
- В связи с вступлением в силу Приказа ФСТЭК №117 с 1 марта 2026 года
Что проверяет аудит СРК?
Аудит СРК проверяет 10 ключевых направлений: документацию и регламенты, техническую архитектуру, политики копирования, хранилища, целостность копий, показатели RPO/RTO, безопасность, производительность, процедуры восстановления и соответствие регуляторам.
📋 Документация и регламенты
Наличие и актуальность регламентов резервного копирования, инструкций по восстановлению, журналов выполнения заданий
🖥️ Техническая архитектура
Состав и конфигурация СРК, схема хранения копий, наличие резервирования, распределение ролей
🔄 Политики резервного копирования
Расписания, типы копий (полные/инкрементные/дифференциальные), сроки хранения, политики ротации
🗄️ Хранилища резервных копий
Надёжность хранилищ, соответствие правилу «3-2-1», защита от несанкционированного доступа, шифрование
🛡️ Целостность копий
Регулярность проверки целостности резервных копий, результаты верификации, наличие повреждённых копий
⚡ Показатели RPO/RTO
Фактические значения RPO и RTO, их соответствие бизнес-требованиям, узкие места. Проверка RPO и RTO — один из ключевых этапов
🔐 Безопасность
Защита от шифровальщиков, контроль доступа к резервным копиям, шифрование данных
📊 Производительность
Скорость создания и восстановления копий, нагрузка на сеть и дисковые подсистемы
🔄 Процедуры восстановления
Наличие и регулярность тестовых восстановлений данных, документирование результатов, время восстановления
📜 Соответствие регуляторам
Аудит соответствия СРК требованиям ФСТЭК, 152-ФЗ, 187-ФЗ, Приказа №117 и отраслевым стандартам
Как мы проводим аудит СРК?
| Этап | Описание | Результат | ||
| 1 | Сбор данных | Анализ документации (регламенты, журналы, схемы), интервью с ИТ-персоналом, сбор технических данных о текущей СРК | Понимание текущего состояния, выявление «белых пятен» | |
| 2 | Техническое обследование | Проверка настроек СРК, анализ логов, оценка производительности, проверка целостности резервных копий | Технический аудит, выявление неисправностей и отклонений | |
| 3 | Тестовое восстановление | Проведение тестового восстановления данных из резервных копий, проверка RTO и RPO | Подтверждение реальной возможности восстановления | |
| 4 | Анализ соответствия | Аудит соответствия СРК требованиям регуляторов (ФСТЭК, 152-ФЗ, 187-ФЗ, Приказ №117) и отраслевым стандартам | Оценка compliance-рисков | |
| 5 | Оценка готовности к импортозамещению | Анализ зависимости от зарубежных вендоров, оценка возможности перехода на российские решения. Аудит импортозамещения СРК | Дорожная карта импортозамещения | |
| 6 | Формирование отчёта | Подготовка детального отчёта с выявленными проблемами, оценкой рисков и рекомендациями | Отчёт с приоритетами и сроками устранения проблем | |
| 7 | Презентация результатов | Защита результатов перед руководством заказчика, согласование плана действий | Утверждённый план модернизации СРК |
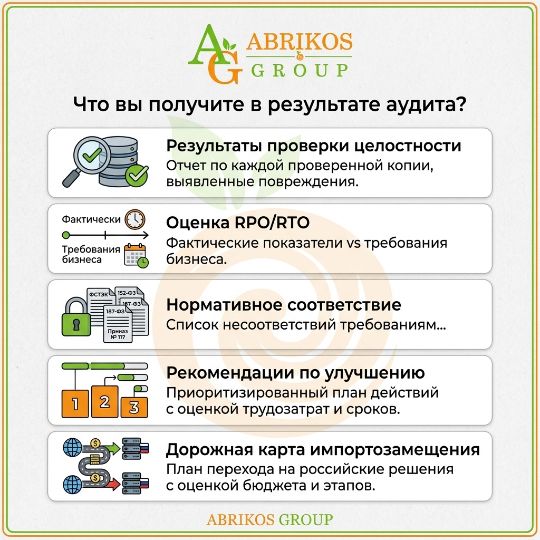
Результат:
Вы получаете объективную картину состояния вашей СРК и чёткий план действий для повышения надёжности защиты данных.
Что такое правило «3-2-1» и как оно проверяется?
«3» — Три копии данных: Одна основная и как минимум две резервные копии.
«2» — Два разных типа носителей: Копии должны храниться на разных физических носителях (например, жёсткий диск + лента, или диск + облако). Это защищает от отказа одного типа оборудования.
«1» — Одна копия вне офиса: Хотя бы одна резервная копия должна храниться на удалённой площадке, географически отделённой от основной инфраструктуры. Это защищает данные от локальных катастроф — пожаров, затоплений, краж.
Современные расширения правила
В условиях роста числа атак с использованием программ-шифровальщиков классического правила «3-2-1» становится недостаточно. Злоумышленники научились добираться до хранилищ и уничтожать или шифровать все бэкапы. Поэтому появились современные расширения:
«3-2-1-1» — добавляет неизменяемую (иммутабельную) копию (air-gapped или immutable storage). Такая копия не может быть изменена, зашифрована или удалена даже при компрометации административных учётных записей.
«3-2-1-0» — добавляет «ноль ошибок» при восстановлении. Это означает, что все резервные копии регулярно проверяются на возможность восстановления из них данных. Нулевая ошибка — это не отсутствие проблем, а гарантия того, что вы о них знаете до того, как они станут критическими.
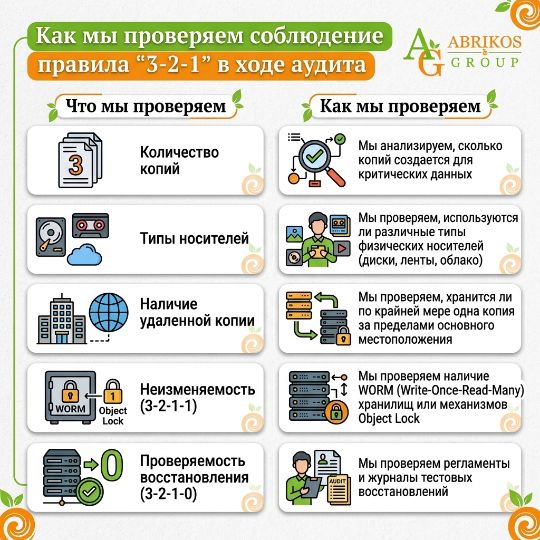
Соблюдение правила «3-2-1» (и его современных расширений) — это не просто рекомендация, а базовая необходимость для любой серьёзной системы резервного копирования, особенно в условиях действия Приказа ФСТЭК №117.
Какие требования к резервному копированию установлены Приказом ФСТЭК №117?
Приказ ФСТЭК России от 11.04.2025 №117 «Об утверждении Требований о защите информации, содержащейся в государственных информационных системах, иных информационных системах государственных органов, государственных унитарных предприятий, государственных учреждений» вступил в силу с 1 марта 2026 года и полностью заменил действовавший с 2013 года Приказ ФСТЭК №17.
Кого касается Приказ №117
Приказ №117 распространяется на государственные информационные системы (ГИС), а также на информационные системы государственных органов, государственных унитарных предприятий и государственных учреждений. Он устанавливает обязательные требования по организации защиты информации в этих системах.
Требования к резервному копированию
В соответствии с пунктом 14 Требований, утверждённых Приказом №117, оператор информационной системы обязан разрабатывать и утверждать внутренние регламенты по защите информации, которые должны содержать в том числе требования к резервному копированию информации, программного обеспечения и его конфигураций.
Резервное копирование в контексте Приказа №117 рассматривается как одна из ключевых организационных мер защиты информации наряду с:
- Регламентированным резервным копированием данных
- Жёстким контролем привилегий администраторов
- Регулярным обучением сотрудников в области ИБ
- Управлением уязвимостями с чёткими сроками
- Мониторингом ИБ с отчётностью в ФСТЭК
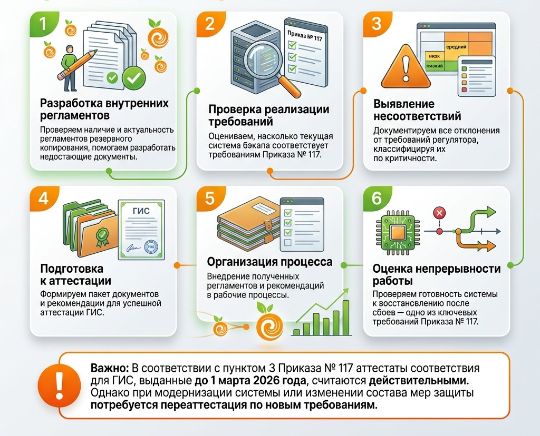
Важно: В соответствии с пунктом 3 Приказа №117, аттестаты соответствия на ГИС, выданные до 1 марта 2026 года, считаются действительными. Однако при модернизации системы или изменении состава средств защиты потребуется переаттестация уже по новым требованиям.
Какие отраслевые требования предъявляются к СРК?
| Отрасль | Ключевой документ | Основные требования к СРК | Что проверяем при аудите | |
| КИИ | КИИ 187-ФЗ, Приказы ФСТЭК №239, №235 | Восстановление функционирования объекта, резервные копии конфигураций, оффлайн-хранилище, сертификация ФСТЭК (4 уровень для 1-й категории) | Наличие планов восстановления, регулярность тестов, отдельное защищённое хранилище, наличие сертификатов СЗИ | |
| Банки | Банки Ст. 40.1 Закона о банках, Указания Банка России | Хранение данных не менее 5 лет, передача копий в Банк России за 3 рабочих дня, паспорт резервных копий | Сроки хранения, процедуры передачи в ЦБ, состав паспорта, маркировка носителей | |
| Персональные данные | 152-ФЗ | Регулярное резервное копирование, раздельное хранение копий, периодичность не реже 1 раза в сутки, восстановление за 7 рабочих дней, обязательный регламент | Наличие регламента, соблюдение периодичности, шифрование и контроль доступа к копиям, журналирование | |
| Страхование | Закон № 4015-1, Указание 4902-У | Передача копий в Банк России по полугодиям и годам, размещение на съёмных носителях, паспорт копий | Соблюдение сроков передачи, наличие паспорта, физическая защита носителей | |
| Связь | Связь 126-ФЗ, ПП №715 («закон Яровой») | Хранение переписки пользователей до 6 месяцев, автоматическое удаление «просроченных» сообщений | Проверка механизмов хранения и удаления, соответствие сроков | |
| Медицина | 323-ФЗ | Хранение медицинских документов 25 лет, соблюдение врачебной тайны, обработка ПДн с усиленной защитой | Долгосрочное архивирование, шифрование, контроль доступа | |
| Электроэнергетика | Приказы Минэнерго №548, №630 | Резервирование источников питания, обеспечение надёжности электроэнергетических систем | Наличие резервного питания, планы аварийного восстановления | |
| Промышленность (общая) | ГОСТ Р 56045-2021 | Нумерация носителей, периодичность копирования (не реже 1 раза в месяц для открытых данных), соответствие важности данных | Наличие маркировки, соблюдение регламентов, классификация данных |
Почему это важно: Несоблюдение отраслевых требований влечёт штрафы, невозможность пройти аттестацию, потерю лицензии и репутационные риски. Наш аудит СРК выявляет все несоответствия и формирует план действий для приведения системы в соответствие с требованиями вашей отрасли.
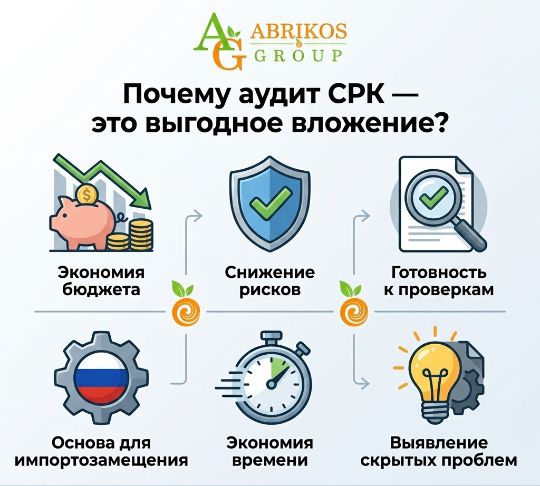
Что делать после аудита СРК?
На основе результатов аудита мы предлагаем конкретные услуги: внедрение новой СРК, миграцию с зарубежных решений, подключение облачного бэкапа (BaaS/DRaaS) или техническую поддержку. Аудит даёт вам чёткий план, а мы помогаем его реализовать.
После аудита мы предлагаем:
BaaS / DRaaS
Облачное резервное копирование и аварийное восстановление.
Поддержка СРК
Техническое сопровождение внедрённых решений.
Подготовка к аттестации по Приказу №117
Часто задаваемые вопросы
Что такое аудит системы резервного копирования?
Как часто нужно проводить аудит СРК?
Что такое правило «3-2-1» и почему оно важно?
Сколько времени занимает аудит?
Что будет, если не проводить аудит?
Проверяете ли вы соответствие требованиям ФСТЭК?
Что такое Приказ ФСТЭК №117 и когда он вступил в силу?
Какова стоимость аудита СРК?
Учитываете ли вы требования моей отрасли при аудите?
Хотите получить объективную оценку вашей СРК?
Оставьте заявку — мы проведём аудит вашей системы резервного копирования, выявим риски, проверим соответствие требованиям Приказа ФСТЭК №117 и правилу «3-2-1», и предложим план действий по повышению надёжности защиты данных.
Аудит резервного копирования под ключ — это наш профиль.
